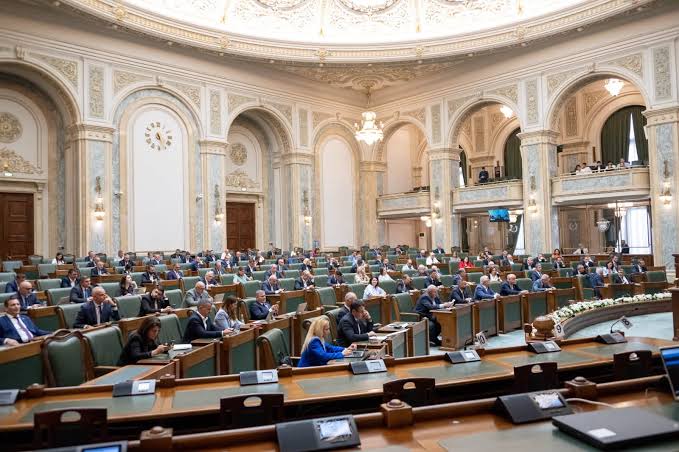
Autoritățile și instituțiile publice din România ar putea avea interdicție să achiziționeze, să instaleze sau să utilizeze anumite produse și servicii software provenite din Rusia până la sfârșitul anului 2035. Senatul a adoptat luni o propunere legislativă care prelungește cu nouă ani măsurile introduse în 2022 pentru protejarea sistemelor informatice ale statului, în contextul războiului declanșat de Federația Rusă împotriva Ucrainei.
Inițiativa a primit un sprijin parlamentar larg, fiind aprobată cu 104 voturi pentru și unul împotrivă. Proiectul nu este însă adoptat definitiv: urmează să fie analizat și votat de Camera Deputaților, care are rolul de for decizional.
Parlamentarii care susțin modificarea consideră că riscurile de securitate cibernetică ce au determinat introducerea interdicției nu au dispărut, iar expirarea acesteia la 31 decembrie 2026 ar putea permite revenirea unor produse informatice considerate vulnerabile din perspectiva securității naționale.
Interdicția pentru software-ul rusesc ar putea fi prelungită cu nouă ani
Propunerea legislativă adoptată de Senat modifică perioada de aplicare a măsurilor prevăzute de Legea nr. 354/2022, act normativ adoptat pentru protejarea sistemelor informatice utilizate de autoritățile și instituțiile publice.
În forma actuală, interdicția este valabilă până la 31 decembrie 2026. Noua inițiativă stabilește ca termen de aplicare data de 31 decembrie 2035, oferind astfel o perioadă suplimentară de protecție pentru infrastructura digitală a statului.
Restricțiile vizează achiziționarea, instalarea și utilizarea produselor și serviciilor software care intră sub incidența legii, nu toate programele informatice existente pe piață.
Măsura are în vedere reducerea riscurilor asociate folosirii unor soluții informatice care ar putea compromite securitatea datelor sau funcționarea sistemelor instituțiilor publice.
Inițiativa a fost semnată de parlamentari din aproape întreg spectrul politic, iar votul din Senat reflectă susținerea extinsă pentru continuarea acestor restricții.
De ce consideră parlamentarii că interdicția trebuie menținută
În expunerea de motive, inițiatorii avertizează că situația de securitate care a stat la baza adoptării legii în 2022 continuă să reprezinte un motiv de îngrijorare.
Aceștia susțin că amenințările nu doar că persistă, ci s-au accentuat, iar eliminarea interdicției la sfârșitul anului 2026 ar putea crea vulnerabilități în sistemele informatice ale instituțiilor publice.
Potrivit argumentelor prezentate în document, expirarea măsurii ar permite autorităților să reintroducă produse și servicii software controlate de entități din Federația Rusă, în condițiile în care războiul din Ucraina și riscurile asociate acestuia continuă să influențeze mediul de securitate european.
Parlamentarii consideră că termenul propus, 31 decembrie 2035, ar asigura stabilitate și predictibilitate în aplicarea măsurilor de protecție cibernetică.
Prelungirea este prezentată drept o măsură preventivă, menită să limiteze expunerea infrastructurii informatice a statului la posibile amenințări.
DNSC, SRI și alte instituții, implicate în identificarea produselor vizate
Aplicarea interdicției presupune colaborarea mai multor instituții cu atribuții în domeniul securității cibernetice, al apărării și al protejării informațiilor.
Conform Legii nr. 354/2022, Directoratul Național de Securitate Cibernetică (DNSC) are un rol activ în identificarea produselor și serviciilor software care intră sub incidența restricțiilor.
Alături de DNSC sunt implicate Autoritatea pentru Digitalizarea României, Serviciul Român de Informații, Ministerul Apărării Naționale și Ministerul Afacerilor Interne.
Din mecanismul instituțional mai fac parte Serviciul de Telecomunicații Speciale, Serviciul de Protecție și Pază și Oficiul Registrului Național al Informațiilor Secrete de Stat.
Participarea acestor instituții urmărește identificarea soluțiilor informatice vizate de lege și protejarea sistemelor utilizate de administrația publică.
Prin menținerea restricțiilor, autoritățile încearcă să reducă dependența instituțiilor statului de produse software considerate problematice din perspectiva securității cibernetice.
Senatul a votat, dar decizia finală aparține Camerei Deputaților
Propunerea legislativă a trecut de Senat cu 104 voturi favorabile și un singur vot împotrivă, însă procedura parlamentară nu s-a încheiat.
Documentul urmează să ajungă la Camera Deputaților, care va decide dacă termenul interdicției va fi prelungit până la 31 decembrie 2035.
Până la finalizarea procesului legislativ, rămân aplicabile prevederile actuale ale Legii nr. 354/2022, cu termenul de 31 decembrie 2026.
Dacă proiectul va fi adoptat definitiv și va intra în vigoare, instituțiile publice vor trebui să respecte restricțiile pentru încă nouă ani.
Miza inițiativei este menținerea unui nivel ridicat de protecție pentru sistemele informatice ale statului, într-un context în care securitatea cibernetică a devenit o componentă importantă a securității naționale.


0 Comentarii