
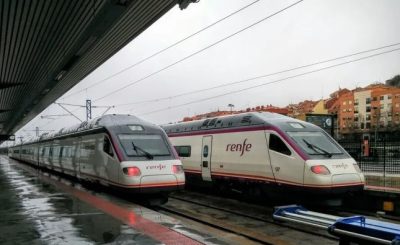
Renfe, compania feroviară publică din Spania, a confirmat o breșă de securitate în urma căreia atacatorii au reușit să acceseze informații despre o parte dintre utilizatori. Presa spaniolă relatează că în operațiune ar fi fost folosite instrumente bazate pe inteligență artificială.
Incidentul ar fi avut ca punct de plecare sistemele Adif, administratorul infrastructurii feroviare spaniole. Serverele acestuia ar fi fost compromise anterior și aveau conexiuni cu infrastructura informatică Renfe.
Nume și adrese de e-mail, accesate de atacatori
Potrivit Renfe, informațiile la care au ajuns hackerii au fost limitate în principal la numele și adresele de e-mail ale unor utilizatori.
Compania susține că nu există dovezi concludente că informațiile respective au fost publicate și nici indicii privind compromiterea datelor bancare, metodelor de plată sau documentelor de identitate.
Numărul persoanelor afectate nu a fost comunicat. Renfe nu a precizat nici momentul exact în care s-a produs breșa. Circulația feroviară nu a fost perturbată de incident.
Atacul ar fi fost pregătit timp de mai multe zile
Înaintea breșei, compania detectase și blocase timp de câteva săptămâni mai multe tentative de atac asupra sistemelor sale.
El Mundo, citând surse apropiate investigației, scrie că în spatele operațiunii s-ar afla o organizație criminală. Atacatorii ar fi utilizat un sistem asemănător tehnologiei de inteligență artificială dezvoltate de Anthropic pentru compromiterea site-ului Adif.
Potrivit publicației spaniole, operațiunea s-ar fi desfășurat pe parcursul mai multor zile și ar reprezenta primul atac cibernetic cu ajutorul inteligenței artificiale îndreptat împotriva site-ului unei companii publice din Spania.
Renfe este unul dintre principalii operatori feroviari ai țării, compania transportând anul trecut peste 531 de milioane de pasageri.





0 Comentarii